Rủi ro nào phía sau một lần quét QR xuyên biên giới?
Vneconomy
· 7 giờ trước
Một thao tác quét mã QR kéo theo cả chuỗi xử lý giữa người dùng, điểm bán, ngân hàng, trung gian thanh toán và các nền tảng công nghệ, đặc biệt khi giao dịch vượt qua biên giới. Điều này mở ra những rủi ro về gian lận, an ninh mạng và bảo vệ dữ liệu cá nhân, đòi hỏi kiểm soát chặt chẽ từ toàn bộ hệ thống…
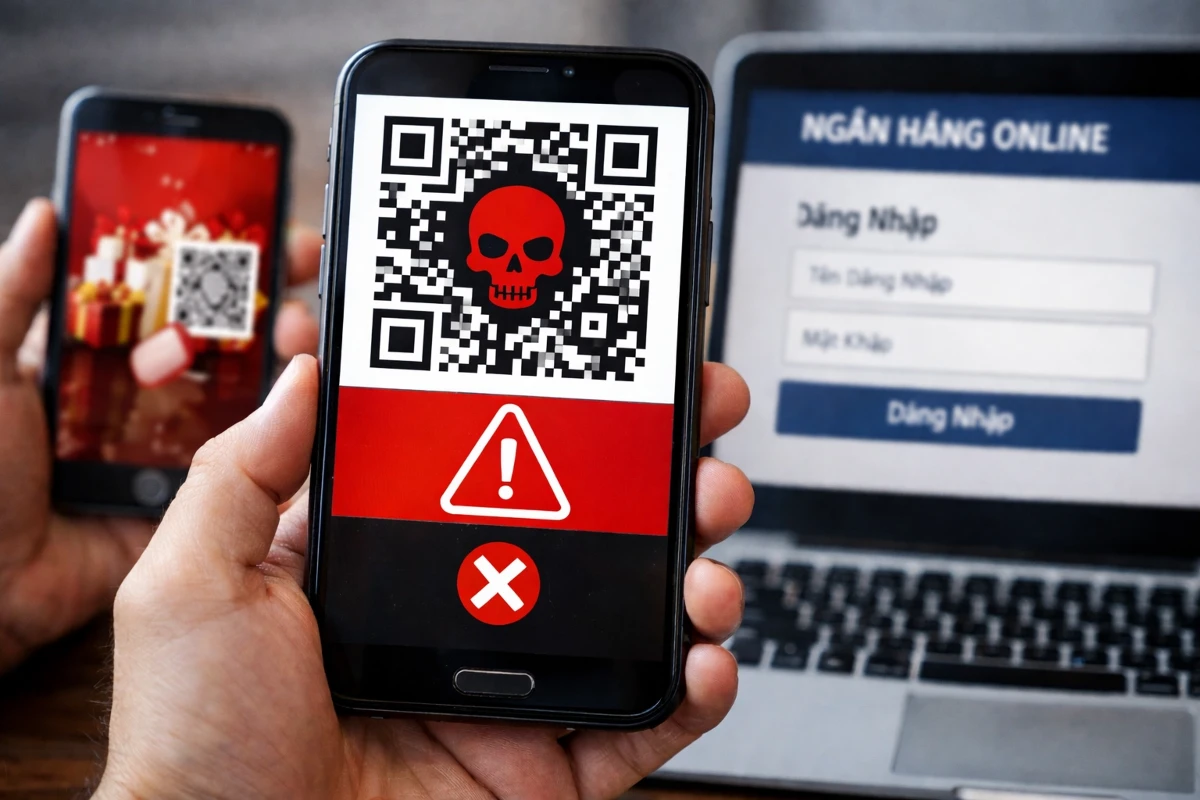
Rủi ro phía sau một lần quét QR xuyên biên giới. Ảnh: AI
Khi ranh giới địa lý và vật lý trong
thanh toán ngày càng được thu hẹp, một giao dịch chỉ bắt đầu bằng thao tác quét
mã QR có thể đồng thời liên quan đến người dùng, điểm bán, ngân hàng, trung
gian thanh toán và nhiều nền tảng công nghệ ở các quốc gia khác nhau. Sự thuận
tiện này giúp dòng tiền di chuyển nhanh hơn, nhưng cũng khiến phạm vi rủi ro mở
rộng, đặc biệt đối với an ninh mạng, gian lận giao dịch và bảo vệ dữ liệu cá
nhân.
Theo
ông Ngô Tuấn Anh, Phó Trưởng ban An ninh dữ liệu và bảo vệ dữ liệu cá nhân, Hiệp
hội An ninh mạng quốc gia Việt Nam, mã QR chỉ là điểm khởi đầu của một giao dịch.
Phía sau thao tác quét mã là cả chuỗi hệ thống kết nối giữa điểm bán, ngân hàng
và các nền tảng công nghệ để hoàn tất giao dịch. Chỉ cần một mắt xích phát sinh
điểm yếu, rủi ro có thể lan sang những khâu khác trong chuỗi.
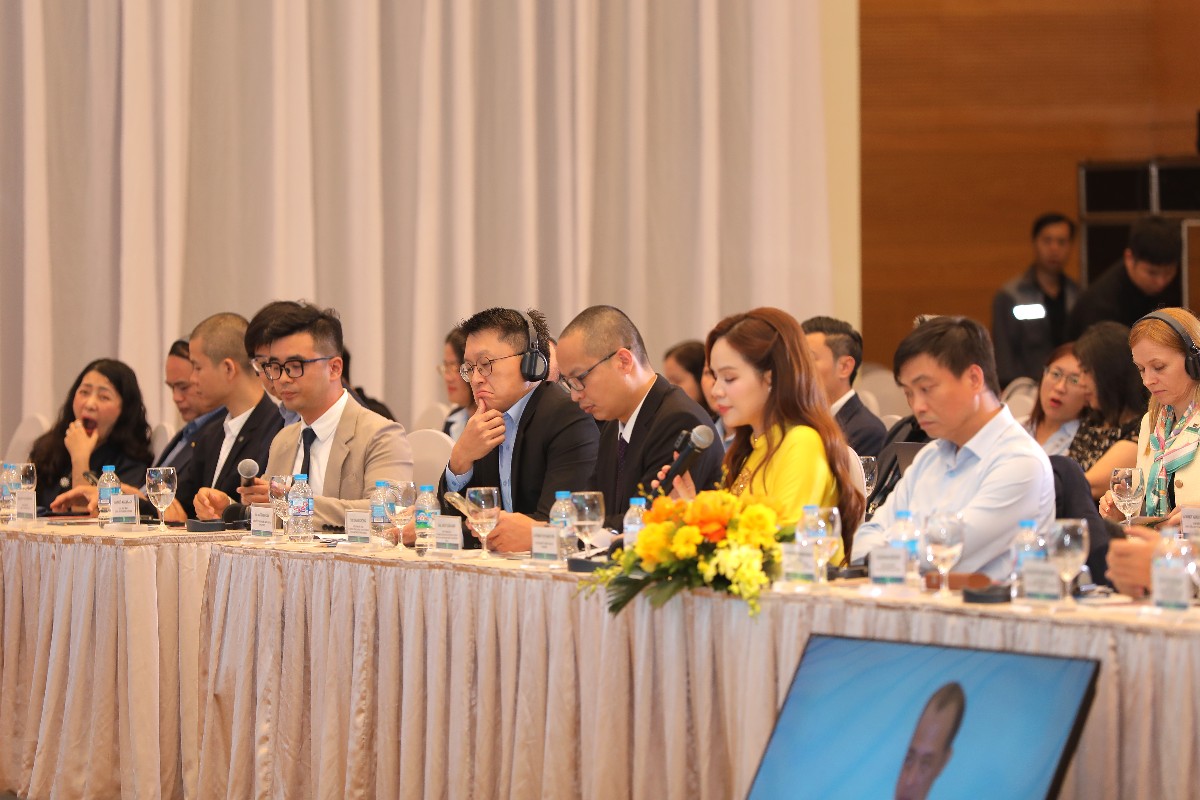
Các diễn giả tham gia phiên toạ đàm. Ảnh: Xuân Khoa
Một trong những rủi ro dễ nhận diện
nhất xuất hiện ngay tại điểm chấp nhận thanh toán. Kẻ gian có thể thay thế hoặc
dán đè mã QR của cửa hàng bằng mã do mình kiểm soát. Người mua vẫn thực hiện
thao tác quen thuộc, nhưng dòng tiền lại được chuyển tới một tài khoản khác.
Bên cạnh đó, rủi
ro cũng có thể xuất phát từ thiết bị của người dùng. Điện thoại bị cài phần mềm
độc hại hoặc bị kiểm soát có thể trở thành điểm khởi phát những giao dịch ngoài
ý muốn. Khi thiết bị di động ngày càng tích hợp tài khoản ngân hàng, ví điện tử,
thông tin định danh và nhiều dịch vụ tài chính, bảo vệ điện thoại cũng đồng
nghĩa với bảo vệ một phần tài sản của người dùng.
'Về mặt lý thuyết, mỗi thành phần tham gia chuỗi thanh toán đều có thể phát sinh rủi ro về an ninh. Điều này đặt ra yêu cầu không chỉ đối với người sử dụng mà cả các ngân hàng, đơn vị chấp nhận thanh toán và nền tảng công nghệ. Khi số lượng giao dịch tăng lên và các hệ thống được kết nối sâu hơn, việc xác định điểm yếu, giám sát giao dịch bất thường và phản ứng khi có sự cố cũng phải được thực hiện đồng bộ',
(Ông Ngô Tuấn Anh, Phó Trưởng ban An ninh dữ liệu và bảo vệ dữ liệu cá nhân, Hiệp hội An ninh mạng quốc gia Việt Nam)
Như vậy, dù hệ thống có nhiều lớp kiểm soát nhưng người dùng vẫn đóng vai trò quan
trọng trong việc ngăn chặn các giao dịch gian lận ngay từ đầu. Trước khi xác
nhận thanh toán, người dùng cần kiểm tra tên đơn vị thụ hưởng, đối chiếu với
cửa hàng thực tế và quan sát kỹ mã QR được cung cấp.
Theo đó, không nên mặc định rằng một mã QR
được đặt tại cửa hàng thì chắc chắn là mã hợp lệ. Việc kiểm tra thông tin hiển
thị trên ứng dụng trước khi xác nhận giao dịch là một bước đơn giản nhưng có
thể giúp phát hiện trường hợp mã bị thay thế hoặc chuyển hướng.
Bên cạnh đó, việc bảo vệ thiết bị cũng
cần được coi là một phần của bảo vệ tài khoản thanh toán. Người dùng không nên
cài đặt ứng dụng từ nguồn không rõ ràng, hạn chế cấp quyền truy cập không cần
thiết và cần duy trì các lớp bảo vệ tài khoản. Khi điện thoại trở thành công cụ
thực hiện hầu hết giao dịch tài chính, một lỗ hổng trên thiết bị có thể tạo ra
rủi ro lớn hơn nhiều so với một giao dịch đơn lẻ.
Đối với các đơn vị cung cấp hạ tầng,
yêu cầu bảo đảm an ninh phải được đặt song song với mục tiêu mở rộng kết nối.
Khi số lượng quốc gia, ngân hàng, trung gian thanh toán và điểm bán tham gia
mạng lưới càng lớn, số lượng mắt xích cần được giám sát cũng tăng theo.
Theo ông Ngô Tuấn Anh, các hệ thống
tài chính, thanh toán có yêu cầu ngày càng cao về bảo đảm an ninh mạng và bảo
vệ dữ liệu. Trong bối cảnh Việt Nam tiếp tục hoàn thiện khuôn khổ pháp lý về an
ninh mạng và dữ liệu cá nhân, các đơn vị tham gia chuỗi thanh toán xuyên biên
giới phải tính đến yêu cầu tuân thủ ngay trong quá trình xây dựng và vận hành
hệ thống.
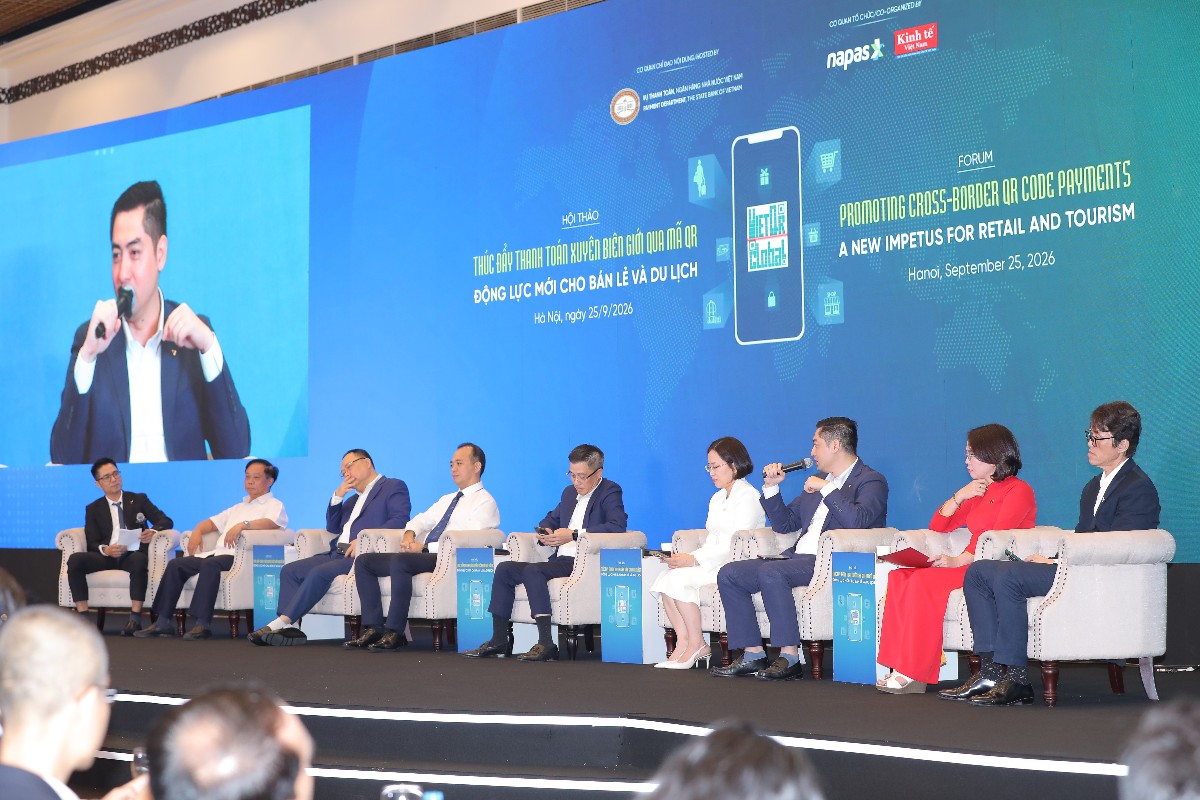
Các diễn giả tham gia phiên toạ đàm. Ảnh: Xuân Khoa
Tại Việt Nam, trong năm 2026, một số
quy định mới liên quan đến an ninh mạng và bảo vệ dữ liệu cá nhân đã được áp
dụng gồm Luật An ninh mạng năm 2025 và Nghị
định liên quan đến hướng dẫn về đảm bảo an ninh cho hệ thống thông tin. Trong đó, các hệ thống thông tin
quan trọng trong lĩnh vực tài chính thuộc cấp độ 3, cấp độ 4 phải đáp ứng thêm
những yêu cầu về bảo đảm an toàn, an ninh hệ thống.
Một điểm khác biệt
của thanh toán xuyên biên giới là giao dịch không chỉ làm dịch chuyển tiền mà
còn kéo theo quá trình xử lý dữ liệu. Thông tin về người dùng, tài khoản, giao
dịch và đơn vị thụ hưởng có thể được truyền qua nhiều hệ thống trước khi giao dịch
hoàn tất.
Vì vậy, luồng dữ liệu cần được kiểm soát ngay từ khâu thiết kế hạ tầng. Khi dữ liệu cá nhân được xử lý qua nhiều bên hoặc chuyển sang hệ thống ở quốc gia khác, các chủ thể tham gia phải xác định rõ dữ liệu được thu thập, lưu trữ, chia sẻ và sử dụng như thế nào, đồng thời tuân thủ các yêu cầu về chuyển dữ liệu ra nước ngoài."
Đây là vấn đề cần lưu
ý trong bối cảnh chế tài đối với vi phạm bảo vệ dữ liệu cá nhân ngày càng
nghiêm khắc. Theo ông Ngô Tuấn Anh, trong một số trường hợp, mức xử phạt có thể
lên tới 5% doanh thu, cho thấy chi phí của một sự cố dữ liệu không chỉ nằm ở
giá trị giao dịch bị ảnh hưởng mà còn có thể kéo theo trách nhiệm pháp lý và tổn
thất đối với doanh nghiệp.
Khi thanh toán QR
xuyên biên giới mở rộng sang mạng lưới nhiều quốc gia, bài
toán đặt ra vì thế không chỉ là làm sao để giao dịch nhanh hơn, rẻ hơn hay thuận
tiện hơn. Thanh toán xuyên biên giới chỉ có thể phát triển bền vững khi người
dùng tin rằng tiền được chuyển đúng nơi, dữ liệu được bảo vệ và quyền lợi của họ
được xử lý khi phát sinh sự cố.
Niềm tin đó không hình thành từ một thao tác
quét mã đơn lẻ, mà phụ thuộc vào khả năng bảo vệ toàn bộ chuỗi giao dịch, từ mã
QR tại điểm bán, thiết bị của người dùng, ngân hàng, trung gian thanh toán đến
các nền tảng công nghệ và hệ thống xử lý dữ liệu ở cả hai phía biên giới.